

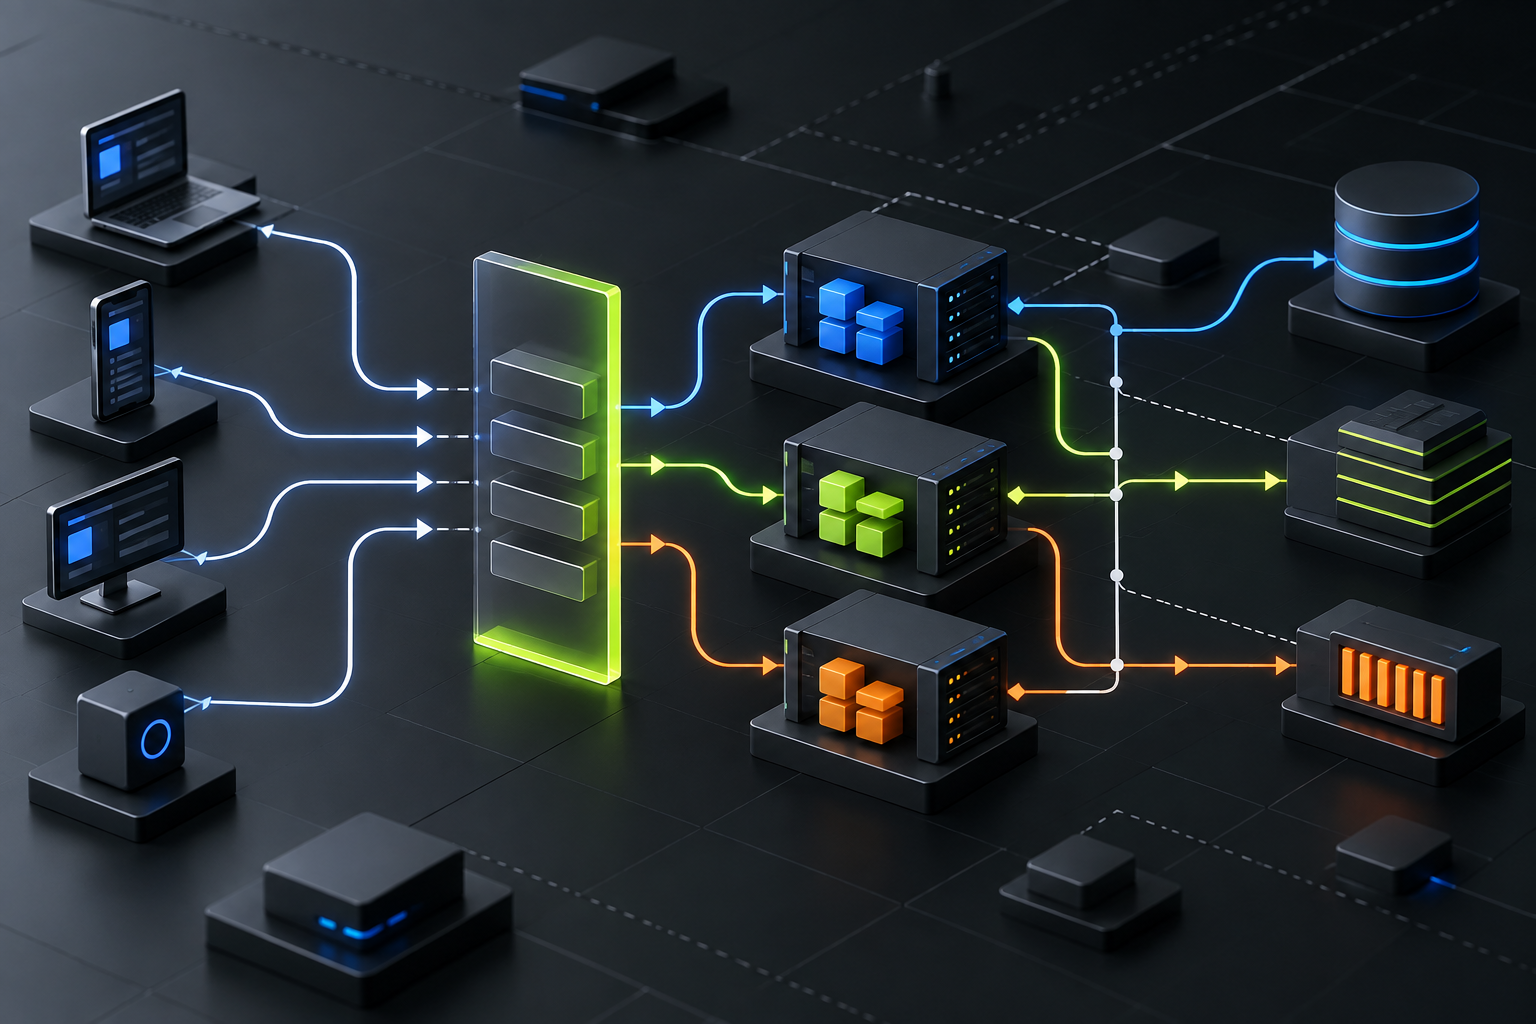
API adalah kontrak antara layanan yang mengirim data dan layanan yang menggunakannya. Ketika kontrak ini tidak jelas, masalah akan muncul dalam bentuk field yang berubah mendadak, status error yang sulit dipahami, duplikasi transaksi, dan integrasi yang rapuh. Desain API yang baik membuat perilaku sistem dapat diprediksi oleh frontend, aplikasi mobile, partner, dan tim operasional.
Mulai dengan resource dan batas yang jelas
Nama endpoint perlu mengikuti resource yang benar-benar dipahami bisnis. Gunakan struktur yang konsisten untuk koleksi dan item, lalu bedakan operasi dengan HTTP method yang sesuai. GET membaca data, POST membuat proses baru, PUT atau PATCH memperbarui data, dan DELETE menghapus jika memang aman dilakukan. Konsistensi lebih penting daripada mengikuti gaya yang berbeda di setiap modul.
Response juga perlu memiliki bentuk yang stabil. Sertakan data utama, metadata pagination, dan error yang memiliki code machine-readable serta message yang dapat dibaca manusia. Field yang bersifat optional harus didokumentasikan agar client tidak menganggap nilai null sebagai data kosong biasa. Ketika kontrak berubah, sediakan strategi versioning atau masa transisi sehingga client lama tidak langsung rusak.
Validasi, otorisasi, dan idempotency
Input dari client tidak boleh dianggap benar hanya karena datang dari aplikasi milik sendiri. Server perlu memvalidasi tipe, panjang, rentang, format, dan hubungan antarfield. Otorisasi harus memeriksa apakah user memiliki hak untuk membaca atau mengubah resource tersebut. Token yang valid hanya membuktikan identitas, bukan hak akses ke semua data. Perbedaan ini penting untuk mencegah kebocoran data antar akun.
Operasi yang dapat diulang perlu memikirkan idempotency. Pembayaran, pembuatan order, pengiriman webhook, dan proses sinkronisasi dapat menerima request ganda karena retry jaringan. Idempotency key, unique constraint, dan pencatatan status membantu server menghasilkan satu hasil yang konsisten. Tanpa perlindungan ini, pengguna dapat melihat order ganda atau sistem dapat memproses event lebih dari sekali.
Observability dan dokumentasi
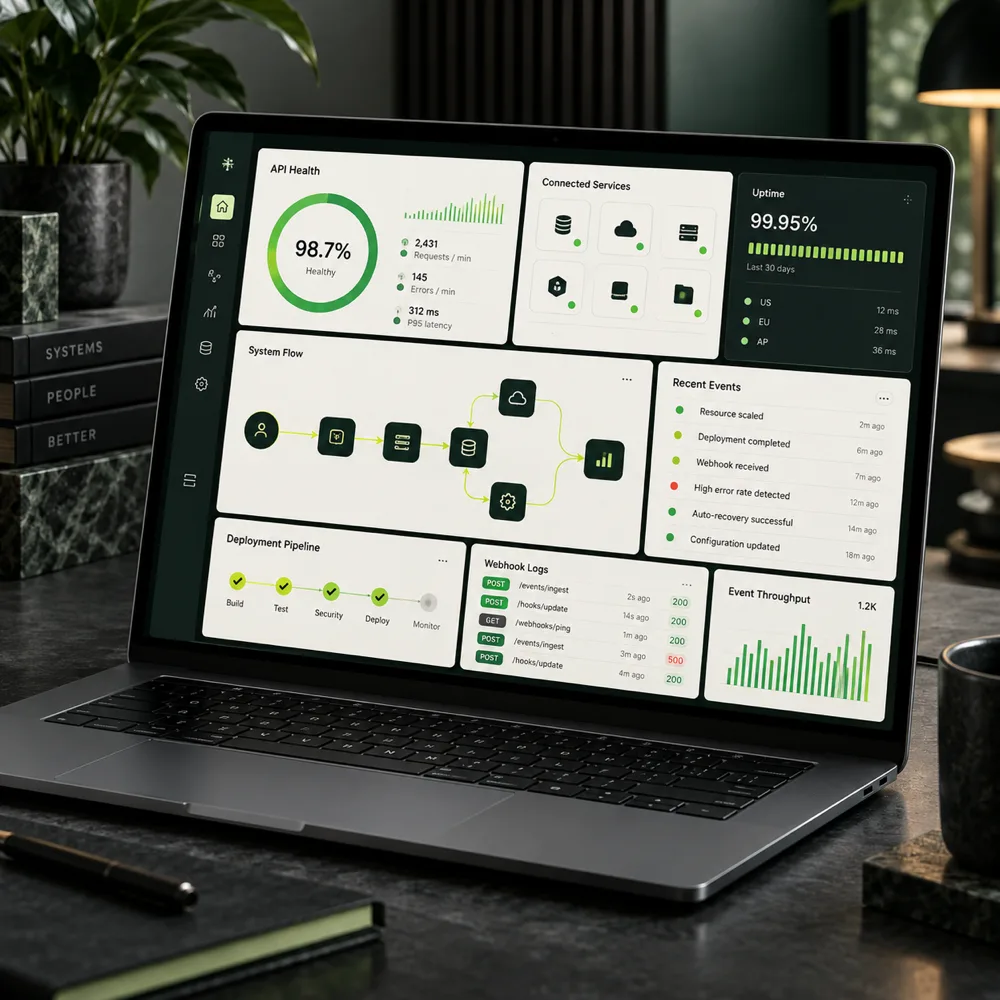
API yang benar tetapi tidak dapat dipantau tetap sulit dioperasikan. Log perlu mencatat request id, route, status, durasi, dan hasil validasi tanpa menulis secret atau data sensitif. Metric untuk error rate, latency, dan throughput memberi sinyal ketika pengalaman mulai menurun. Trace antarservice membantu tim menemukan batas yang lambat ketika satu request melewati banyak komponen.
Dokumentasi harus memberi contoh request, response sukses, response gagal, autentikasi, pagination, rate limit, dan aturan retry. Contoh tersebut perlu diperbarui bersama kode atau divalidasi dalam CI. API yang terdokumentasi mengurangi pertanyaan berulang dan membantu engineer baru memahami keputusan yang sudah dibuat. Dokumentasi juga membuat diskusi produk lebih konkret karena batas teknis terlihat lebih awal.
Uji kontrak membantu memastikan perubahan backend tidak merusak client yang sudah berjalan. Simpan fixture response penting, uji validasi dan error path, lalu jalankan pemeriksaan tersebut dalam pipeline. Untuk API publik, rate limit dan deprecation notice memberi waktu bagi partner untuk beradaptasi tanpa memaksa migrasi mendadak. Hasil pengujian perlu disimpan sebagai bukti saat kontrak ditinjau kembali.
Rilis bertahap membantu tim menguji perubahan kontrak dengan risiko yang terukur. Gunakan feature flag, canary traffic, dan catatan migrasi agar client lama memiliki jalur yang jelas. Setelah rilis, tinjau error, latency, dan feedback integrator sebelum memperluas penggunaan. Pola ini menjaga API tetap stabil ketika kebutuhan bisnis berubah.
API sebagai bagian dari product engineering
Prinsip ini terlihat pada cerita BackSpin tentang workflow AI dan pendekatan RekberPay terhadap escrow digital, karena keduanya membutuhkan status, integrasi, dan kontrol operasional yang dapat dipercaya. Untuk konteks bagaimana sistem tersebut dibangun sebagai layanan, baca artikel KSATRIA tentang jasa IT Indonesia. Informasi perusahaan tersedia di ksatriacorp.com.